Andy hat einen neuen Artikel veröffentlicht: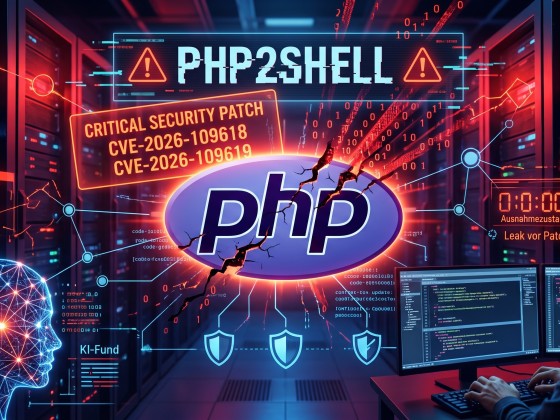
PHP2Shell: Kritische PHP-Lücken, KI-Fund und ein Patch-Tag im Ausnahmezustand
Brisant ist nicht nur die Lücke selbst, sondern auch der Ablauf. Die Details sickerten durch, bevor die Patches fertig waren. Hoster wie netcup, IONOS und manitu nahmen daraufhin vorsorglich Dienste vom Netz. Und gefunden wurden die Fehler mit Hilfe von KI. 
Brisant ist nicht nur die Lücke selbst, sondern auch der Ablauf. Die Details sickerten durch, bevor die Patches fertig waren. Hoster wie netcup, IONOS und manitu nahmen daraufhin vorsorglich Dienste vom Netz. Und gefunden wurden die Fehler mit Hilfe von KI.