Aktiv ausgenutzt: Synology-NAS, LiteLLM und Apache-Software im Visier

  • Andy hat einen neuen Artikel veröffentlicht:
    Andy
    19. November 2026 um 12:53

    Zitat
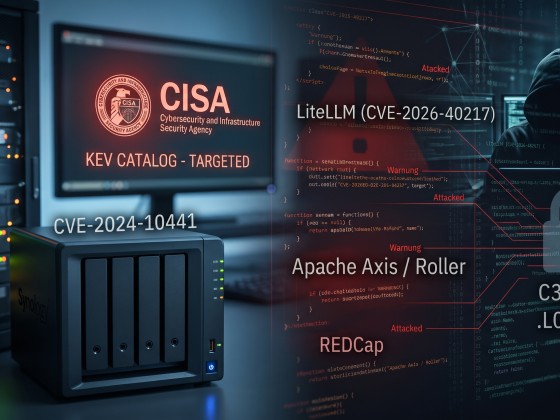
    Die US-Cybersicherheitsbehörde CISA hat vier Sicherheitslücken in ihren Katalog aktiv ausgenutzter Schwachstellen aufgenommen – darunter eine kritische Lücke in Synologys DiskStation Manager, die derzeit offenbar für Ransomware-Angriffe auf NAS-Systeme genutzt wird. Parallel meldet die Apache Software Foundation Angriffe auf den Blog-Server Apache Roller. Wer ein Synology-NAS betreibt, sollte jetzt seine DSM-Version prüfen.
    MacBook Pro 14" (M4 2024) 16GB Ram, 512 GB SSD
    iPhone 17 Pro 256 GB Cosmic orange  iPad Pro M4 13" 256GB WIFI + Cellular, schwarz  Magic Keyboard  Pencil Pro
    Apple TV 4k  HomePod & HomePod minis  Apple Watch 9 45 mm (GPS + Cellular)

  • Ein NAS sollte man schon seit vielen Jahren (eher Jahrzehnten) nicht mehr einfach so ins Internet stellen. Vor Jahren gab es da so eine schöne Welle, bei der speziell QNAP NAS angegriffen und dann verschlüsselt wurden. Jetzt sind halt die Synology NAS dran.

    Genau wie die eigene Fritz!Box, die man auch nicht direkt aus dem Internet zum Konfigurieren erreichen können sollte.

    Das macht zwar alles schön einfach, aber den Angreifern halt auch.

    Keine Ausnahme!

  • Das stimmt.

    Nur: Das wissen wir. Weiß es der Rest? Die lesen was von „unterwegs auf das NAS“ zugreifen, stellen irgendwelche Tutorials mit Portfreigaben nach und freuen sich. Update? Muss doch nicht sein…

    MacBook Pro 14" (M4 2024) 16GB Ram, 512 GB SSD
    iPhone 17 Pro 256 GB Cosmic orange  iPad Pro M4 13" 256GB WIFI + Cellular, schwarz  Magic Keyboard  Pencil Pro
    Apple TV 4k  HomePod & HomePod minis  Apple Watch 9 45 mm (GPS + Cellular)

Jetzt mitmachen!

Du hast noch kein Benutzerkonto auf unserer Seite? Registriere dich kostenlos und nimm an unserer Community teil!