Aktiv ausgenutzt: Synology-NAS, LiteLLM und Apache-Software im Visier
-
Andy -
19. November 2026 um 12:53 -
50 Mal gelesen -
3 Antworten
Was ist passiert?
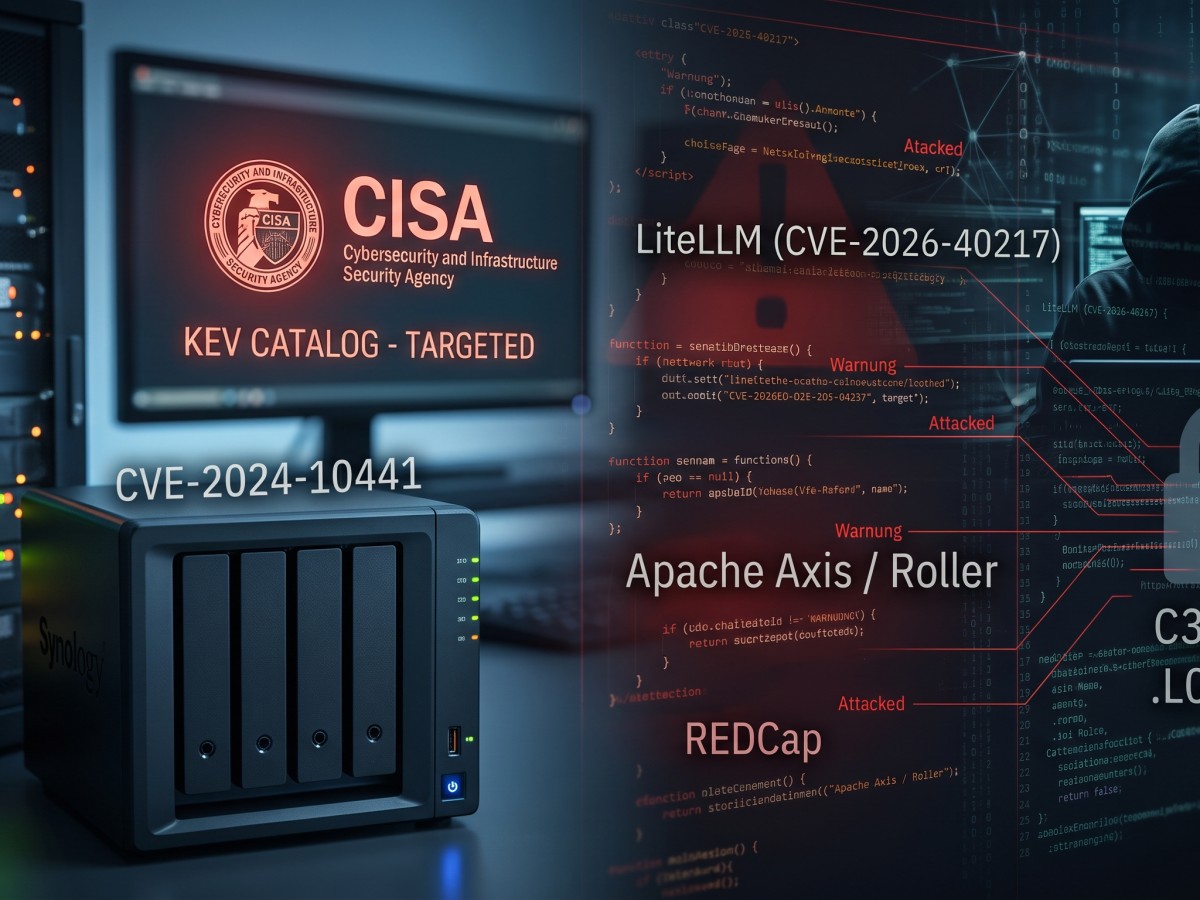
Am 18. November 2026 hat die Cybersecurity and Infrastructure Security Agency (CISA) vier Schwachstellen in ihren „Known Exploited Vulnerabilities“-Katalog (KEV) aufgenommen. Dort landen nur Lücken, für die es konkrete Hinweise auf eine Ausnutzung in freier Wildbahn gibt. Betroffen sind:
- CVE-2024-10441 – Synology DiskStation Manager (DSM) und BeeStation OS
- CVE-2026-40217 – BerriAI LiteLLM
- CVE-2026-90436 – Apache Axis 1.x
- CVE-2026-90817 – REDCap (Vanderbilt University)
US-Bundesbehörden müssen die Lücken in Synology DSM, Apache Axis und REDCap bis zum 21. November 2026 schließen, für LiteLLM gilt eine Frist bis zum 2. Dezember. Bei den drei erstgenannten verlangt die CISA zusätzlich eine forensische Prüfung, ob Systeme schon vor dem Patchen kompromittiert wurden. Für Unternehmen und Privatanwender in Europa sind diese Fristen nicht bindend – sie sind aber ein deutliches Signal, wie dringend die Updates sind.
Synology DSM: Alte Lücke, neue Opfer
Für die meisten von euch dürfte die Synology-Lücke die relevanteste sein. CVE-2024-10441 steckt im System-Plugin-Daemon von DSM: Eine fehlerhafte Kodierung bzw. Maskierung von Ausgaben erlaubt es Angreifern, ohne Anmeldung aus der Ferne beliebigen Code auszuführen. Die Schwachstelle erreicht einen CVSS-Wert von 9,8 von 10 und wurde ursprünglich beim Hacking-Wettbewerb Pwn2Own 2024 demonstriert.
Das Brisante: Die Lücke ist alt. Synology hat sie bereits vor knapp zwei Jahren mit dem Sicherheitshinweis Synology-SA-24:20 geschlossen. Dass sie jetzt im KEV-Katalog auftaucht, zeigt, wie viele Geräte offenbar nie aktualisiert wurden. Seit Oktober verschlüsselt die Ransomware C3RB3R Daten auf Synology-NAS-Systemen; Synology selbst hat am 29. Oktober vor den Angriffen auf veraltete DSM-Versionen gewarnt. Betroffene berichten von Dateien mit der Endung .L0CK3D und einer Lösegeldforderung namens read-me3.txt. Ob die Angriffe konkret über CVE-2024-10441 laufen, bestätigt die CISA allerdings nicht ausdrücklich.
Diese DSM-Versionen enthalten mindestens den Fix aus SA-24:20:
Wichtig: Das ist nur das Minimum. Mit dem Hinweis SA-26:13 hat Synology im September weitere kritische Lücken geschlossen. Wer auf dem aktuellen Stand sein will, braucht mindestens DSM 7.2.2-72806-9, 7.3.2-86009-4 bzw. 7.4-90075.
LiteLLM: Ausbruch aus der Guardrail-Sandbox
LiteLLM ist ein weit verbreiteter Open-Source-Proxy, über den Unternehmen und Entwickler verschiedene KI-Modelle hinter einer einheitlichen Schnittstelle ansprechen – und in dem entsprechend wertvolle API-Schlüssel der KI-Anbieter liegen. CVE-2026-40217 (CVSS 8,8) betrifft den Endpunkt /guardrails/test_custom_code, über den eigene Guardrail-Regeln getestet werden können. Die dafür gedachte Sandbox ließ sich umgehen, sodass Angreifer mit einem einfachen Benutzerkonto beliebigen Code auf dem Server ausführen konnten.
Entdeckt hat die Lücke das Berliner Sicherheitsunternehmen X41 D-Sec. Ein erster Fix in Version 1.83.10 war unvollständig; vollständig geschlossen ist die Lücke erst ab LiteLLM 1.83.14-stable, das die selbstgebaute Sandbox durch RestrictedPython ersetzt. Zusätzlich brisant: Sicherheitsforscher von Obsidian Security haben gezeigt, dass sich die Lücke mit zwei weiteren Schwachstellen (CVE-2026-47101 und CVE-2026-47102) zu einer Kette verbinden lässt, über die ein normaler Nutzer erst Admin-Rechte und dann Codeausführung erlangt.
Apache Axis: Altlast in Confluence und N-central
CVE-2026-90436 (CVSS 9,8) betrifft die längst nicht mehr gepflegte SOAP-Bibliothek Apache Axis 1.x bis einschließlich Version 1.4. Beim Verarbeiten von SOAP-Fehlermeldungen lädt Axis Java-Klassen, deren Namen der Absender vorgibt – und zwar bevor eine Authentifizierung greift. Mit einer passenden Klasse im Classpath reicht das für Codeausführung ohne Anmeldung.
Ein neues Axis-1.x-Release wird es nicht geben; Apache empfiehlt den Umstieg auf eine unterstützte SOAP-Engine wie Axis2. Praktisch relevant ist die Lücke, weil Axis 1.x in größeren Produkten steckt. Angegriffen werden laut Sicherheitsforschern derzeit Atlassian Confluence Data Center (bei aktivierter Remote API, Fix in Version 9.2.28; Version 10.x und Confluence Cloud sind nicht betroffen) sowie die Fernwartungsplattform N-able N-central (Fix in 2026.4 HF3). Wer Confluence nicht sofort aktualisieren kann, sollte die Remote API in den Einstellungen deaktivieren.
Apache Roller: Angriffe auch ohne KEV-Eintrag
Nicht im CISA-Katalog, aber laut Apache ebenfalls aktiv ausgenutzt wird CVE-2026-129448 (CVSS 9,8) im Blog-Server Apache Roller. Der XML-RPC-Endpunkt /roller-services/xmlrpc wandelt eingehende Daten in Java-Objekte um, bevor er prüft, wer die Anfrage schickt – eine klassische Deserialisierungslücke, die Codeausführung ohne Anmeldung ermöglicht. Betroffen sind alle Versionen von 4.0.0 bis 6.1.5. Es handelt sich um denselben Fehler wie bei der im September gemeldeten CVE-2026-82384, deren Versionsbereich nun deutlich nach hinten erweitert wurde.
Abhilfe schafft ein Update auf Roller 6.1.6 oder neuer; Apache empfiehlt die am 11. November erschienene Version 6.1.7, die 15 weitere Schwachstellen behebt. Wer nicht sofort aktualisieren kann, sollte XML-RPC-Erweiterungen in der web.xml abschalten (enabledForExtensions auf false) oder das Servlet-Mapping entfernen. Das bloße Deaktivieren von XML-RPC in der Admin-Oberfläche reicht nicht.
Und REDCap?
Die vierte KEV-Lücke betrifft mit REDCap eine vor allem in Forschung und Medizin genutzte Plattform für Umfragen und Studiendaten. CVE-2026-90817 (CVSS 9,8) erlaubt Code-Injection über öffentliche Umfragen; ein Benutzerkonto ist nicht nötig, wohl aber der gültige Link-Hash einer öffentlichen Umfrage. Betroffen sind Versionen ab 13.3.0, abgesichert sind 16.0.49, 17.3.10 und 17.4.4.
Was jetzt zu tun ist
- NAS-Besitzer: DSM-Version in der Systemsteuerung prüfen und verfügbare Updates einspielen. Wird kein Update angeboten, im Synology Download Center nach dem eigenen Modell suchen – sehr alte Installationen brauchen unter Umständen mehrere Update-Schritte. Automatische Sicherheitsupdates aktivieren.
- DSM nicht direkt ins Internet stellen: Zugriff von unterwegs besser per VPN, etwa über die FRITZ!Box oder Tailscale, statt über Portfreigaben.
- Backups getrennt halten: Ein Backup auf derselben NAS schützt nicht vor Ransomware. Regelmäßige Sicherungen auf ein separates, nicht dauerhaft verbundenes Medium sind Pflicht.
- Betreiber von LiteLLM, Confluence, N-central, Roller oder REDCap: Sofort patchen – und anschließend prüfen, ob schon vorher jemand im System war. Ein Patch schließt die Lücke, entfernt aber keinen bereits eingenisteten Angreifer. Im Zweifel Logs sichern und gespeicherte Zugangsdaten bzw. API-Schlüssel rotieren.
Artikelbild mit Hilfe von KI erstellt.
Diskutiere mit uns im Forum!
3 Antworten, zuletzt: 19. November 2026 um 17:57
Quellen
- cisa.gov
- synology.com: Synology-SA-24:20 DSM (Pwn2Own 2024)
- gbhackers.com: Hackers Exploit Critical RCE Vulnerabilities in Synology NAS, Apache Axis and REDCap
- pcgameshardware.de: Ransomware bei Synology: Angriffe treffen ungepatchte NAS-Systeme
- obsidiansecurity.com: Breaking LiteLLM: From Low-Privilege User to Admin and RCE
- cipherssecurity.com: Apache Axis CVE-2026-90436: Confluence RCE Exploited
- tuskira.ai: CVE-2026-129448 Apache Roller XML-RPC RCE
- heise online: Angriffe auf Lücken in Apache Axis und Roller, LiteLLM, Synology und mehr
Über den Autor
Ich habe generation i mit ins Leben gerufen, um Technik mit Verstand zu begleiten.
Apple-Fan? Definitiv. Aber immer mit dem kritischen Blick eines Gründers, dem Substanz wichtiger ist als jeder Hype.
Ich sorge für den richtigen Rhythmus zwischen Innovation und echtem Nutzen.
Andy
Team

Antworten 3